Инвентаризация ИТ-парка
Связаться с нами
Российская разработка · работает с центром администрирования антивируса

Инвентаризация ИТ-парка за минуты, а не за недели

Автоматический сбор данных об устройствах и установленном ПО через центр администрирования антивируса. Распределение по зданиям, подразделениям и кабинетам. Полная картина парка техники без ручного обхода рабочих мест.

< 5 мин
Реинвентаризация всего парка
Максимум
Автоматический сбор данных
Минимум
Ручных обходов кабинетов
Синхронизация завершена
2 184 устройства обновлены
14 зданий · 42 отдела
Карта размещения готова

Шесть инструментов для полного контроля над парком техники

Система закрывает весь цикл работы с ИТ-активами — от первичного сбора данных до глубокой аналитики по соотношению отечественного и зарубежного ПО.

Автоматический сбор данных об устройствах

Программа получает информацию о каждом ПК и ноутбуке через центр администрирования антивируса — модель, серийный номер, MAC-адрес, конфигурация оборудования. Агент уже установлен на рабочих местах, дополнительных действий не требуется.

Реестр установленного ПО с версиями

Полный список программ на каждом автоматизированном рабочем месте с указанием версии, издателя и даты установки. Поиск по названию, издателю или категории. Видны устаревшие версии.

Распределение по зданиям

Привязка устройств к конкретным зданиям организации.

Подразделения и отделы

Иерархическая структура отделов с привязкой техники к каждому кабинету.

Привязка к кабинетам

Точная локализация техники до рабочего места, перемещения отслеживаются автоматически.

Мгновенная реинвентаризация — ключевое преимущество

При замене комплектующих, обновлении операционной системы или установке нового ПО не нужно заново обходить все рабочие места. Достаточно запустить синхронизацию — данные обновятся за несколько минут, а не недель ручного труда.

Дашборд, на котором видно всё

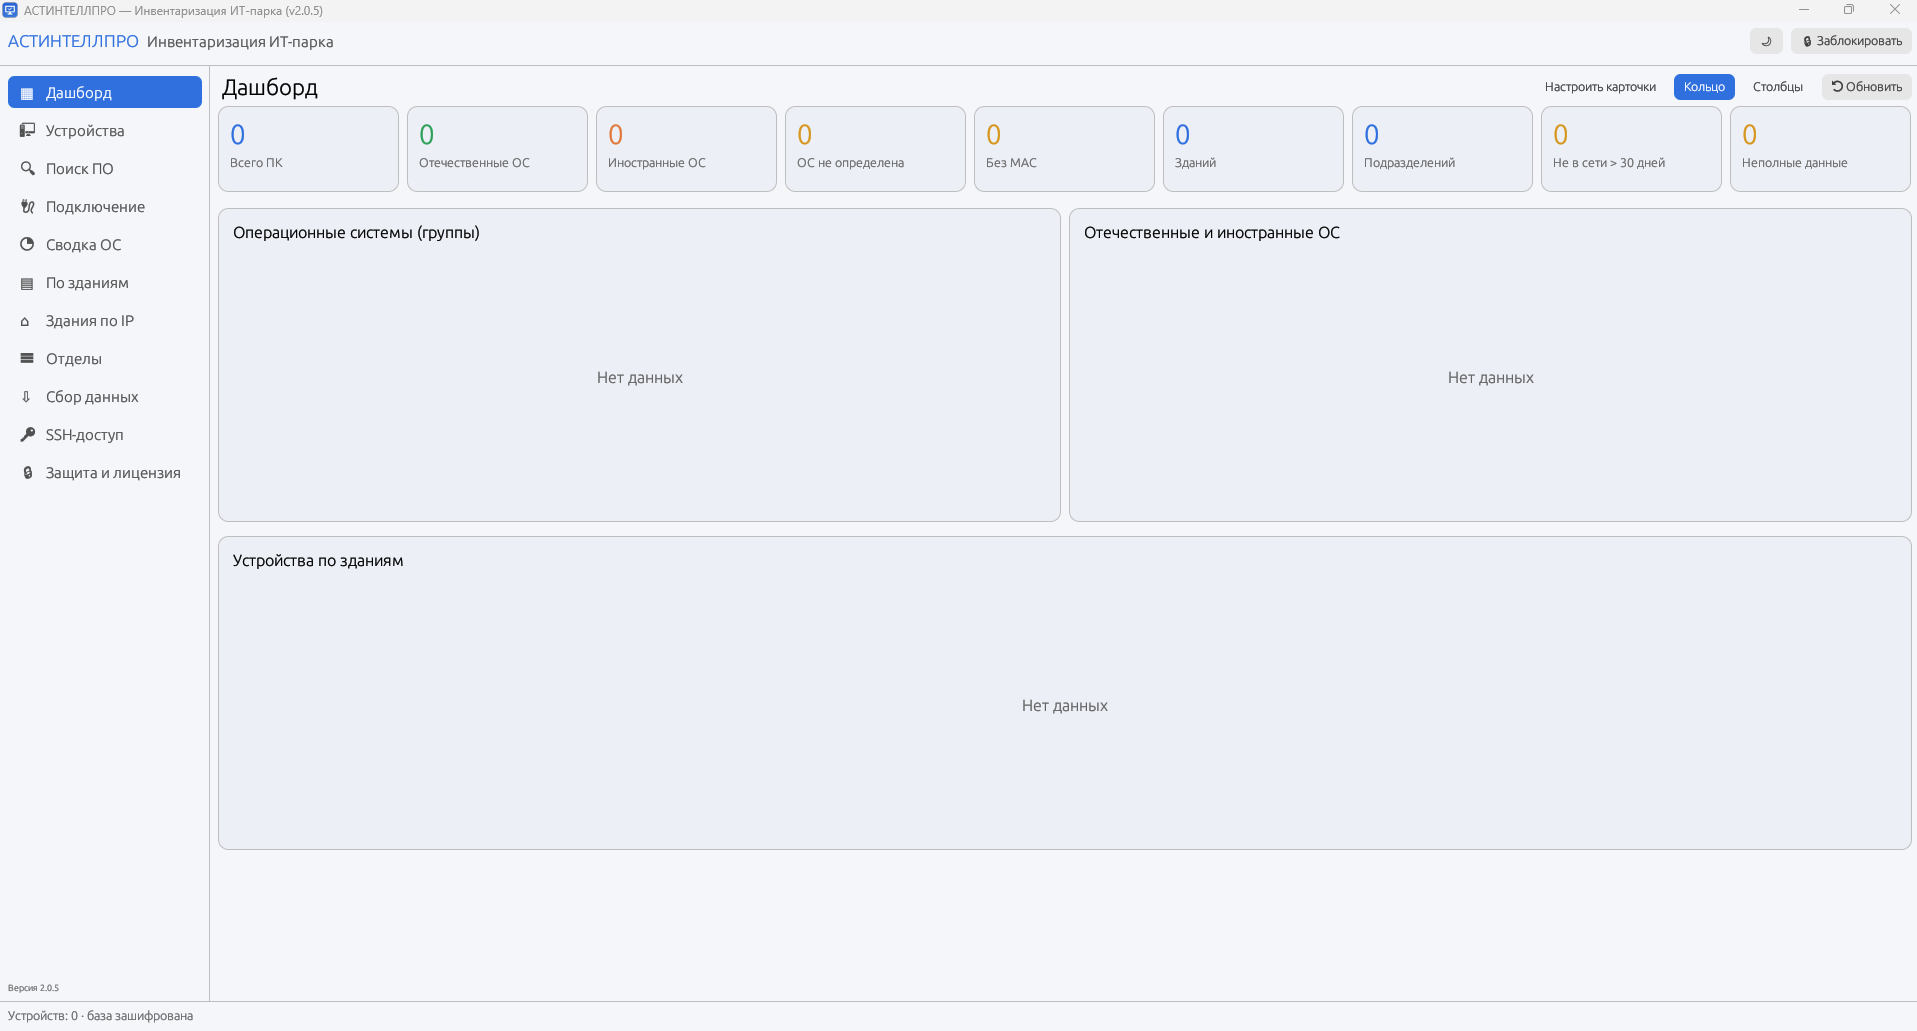
Главный экран собирает девять ключевых метрик парка и три интерактивных отчёта. Никаких сводок в Excel и отчётов по почте — вся информация в одном окне.

Скриншот дашборда программы инвентаризации ИТ-парка с метриками и отчётами
01 · Метрики

Девять показателей в одной строке

Общее число ПК, отечественные и иностранные ОС, неопределённые системы, устройства без MAC, число зданий, подразделений, машины не в сети более 30 дней и записи с неполными данными.

02 · Отчёты

Три интерактивных отчёта

Распределение по подразделениям, соотношение отечественного и зарубежного ПО, а также карта устройств по зданиям — клик переводит в детальный список.

03 · Боковая навигация

Все разделы под рукой

Устройства, поиск ПО, подключение, сводка по ОС, распределение по зданиям и IP, отделы, сбор данных, SSH-доступ, защита и лицензии — единая точка входа во все функции системы.

Главное преимущество — скорость обновления данных

В организациях с десятками и сотнями автоматизированных рабочих мест операционные системы и прикладное ПО меняются регулярно. Классическая инвентаризация с обходами кабинетов отстаёт от реальности уже к моменту сдачи отчёта. Эта система решает проблему в корне.

  • Полная реинвентаризация парка за минуты, а не за недели
  • Данные обновляются автоматически после замены комплектующих
  • Версии установленного ПО позволяют определять актуальность
  • Импортозамещение видно в реальном времени — соотношение отечественного и зарубежного ПО
Время реинвентаризации · 2 000 ПК
Ручной обход
~ 21 день
Частичная автоматизация
~ 3–5 дней
Инвентаризация ИТ-парка
< 5 минут

Запуск за один рабочий день

Агент антивируса уже работает на каждом рабочем месте. Программа подключается к существующей инфраструктуре Kaspersky Security Center и сразу начинает собирать данные — без установки дополнительного ПО на компьютеры пользователей.

Подключение к KSC

Указываете адрес сервера центра администрирования антивируса и учётные данные. Система автоматически обнаруживает все управляемые устройства в организации.

≈ 15 минут

Импорт структуры

Загружаете оргструктуру — здания, подразделения, отделы, кабинеты. Система связывает каждое устройство с конкретным рабочим местом на карте.

≈ 1 час

Дашборд и аналитика

Все девять ключевых метрик и три интерактивных отчёта готовы сразу после первой синхронизации. Дальше система обновляет данные автоматически по расписанию.

Мгновенно

Подготовка к первому сбору данных

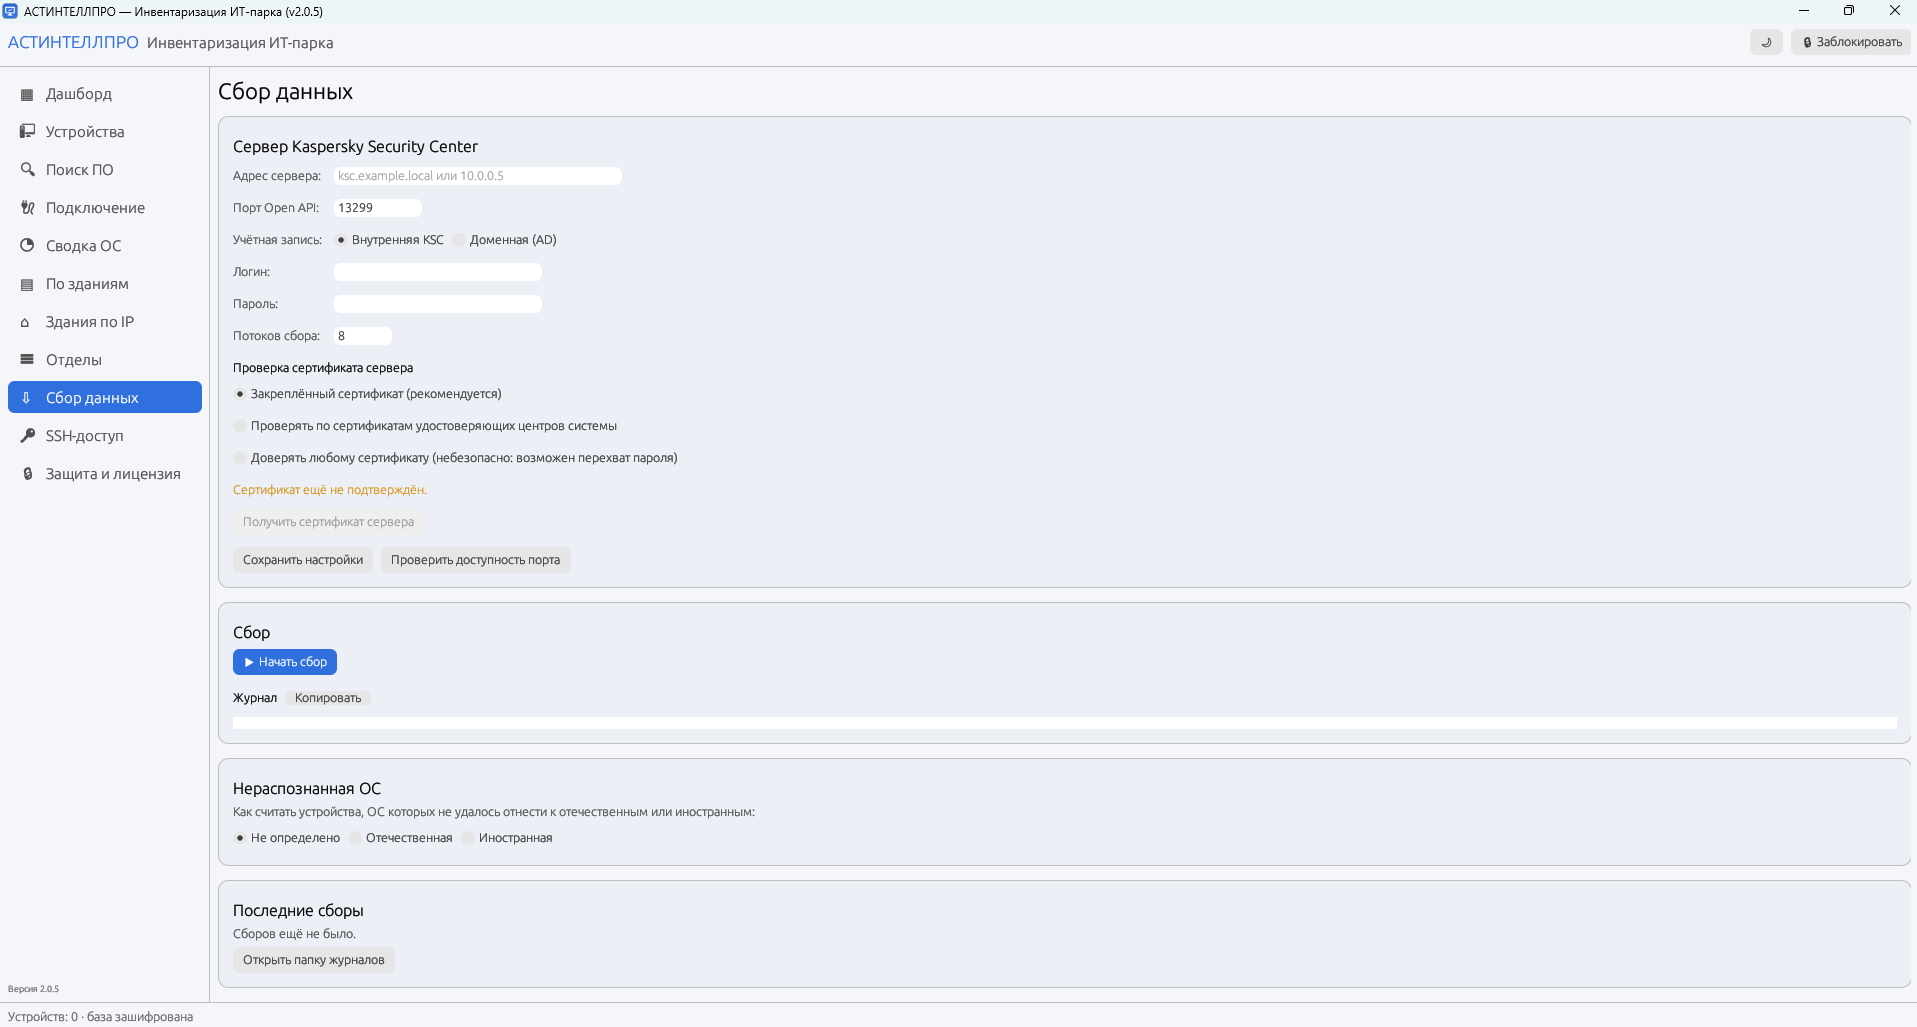
Все настройки собраны в одном окне — заполните форму, нажмите «Начать сбор», и программа сама подключится к центр администрирования антивируса. Никаких сложных инсталляций и конфигурационных файлов.

01

Подключение к серверу KSC

Адрес сервера, порт Open API 13299, логин и пароль. Поддерживается внутренняя учётная запись KSC и доменная через Active Directory.

02

Сертификат сервера

По умолчанию используется закреплённый сертификат — самый безопасный режим. Сертификат можно получить прямо из окна настроек и тут же проверить доступность порта.

03

Потоки и запуск сбора

Настройка числа параллельных потоков для ускорения работы на больших парках. Запуск одной кнопкой «Начать сбор» с ведением журнала.

04

Правило для неопределённых ОС

Устройства, которые не удалось отнести к отечественным или иностранным ОС автоматически, можно принудительно классифицировать — «Не определено», «Отечественная» или «Иностранная».

05

Журнал и история сборов

Все запуски фиксируются — журнал можно скопировать или открыть папку с логами для аудита, диагностики и подтверждения выполненных работ.

Окно настроек сбора данных: подключение к Kaspersky Security Center, проверка сертификата, журнал и история сборов

Дашборд с данными парка

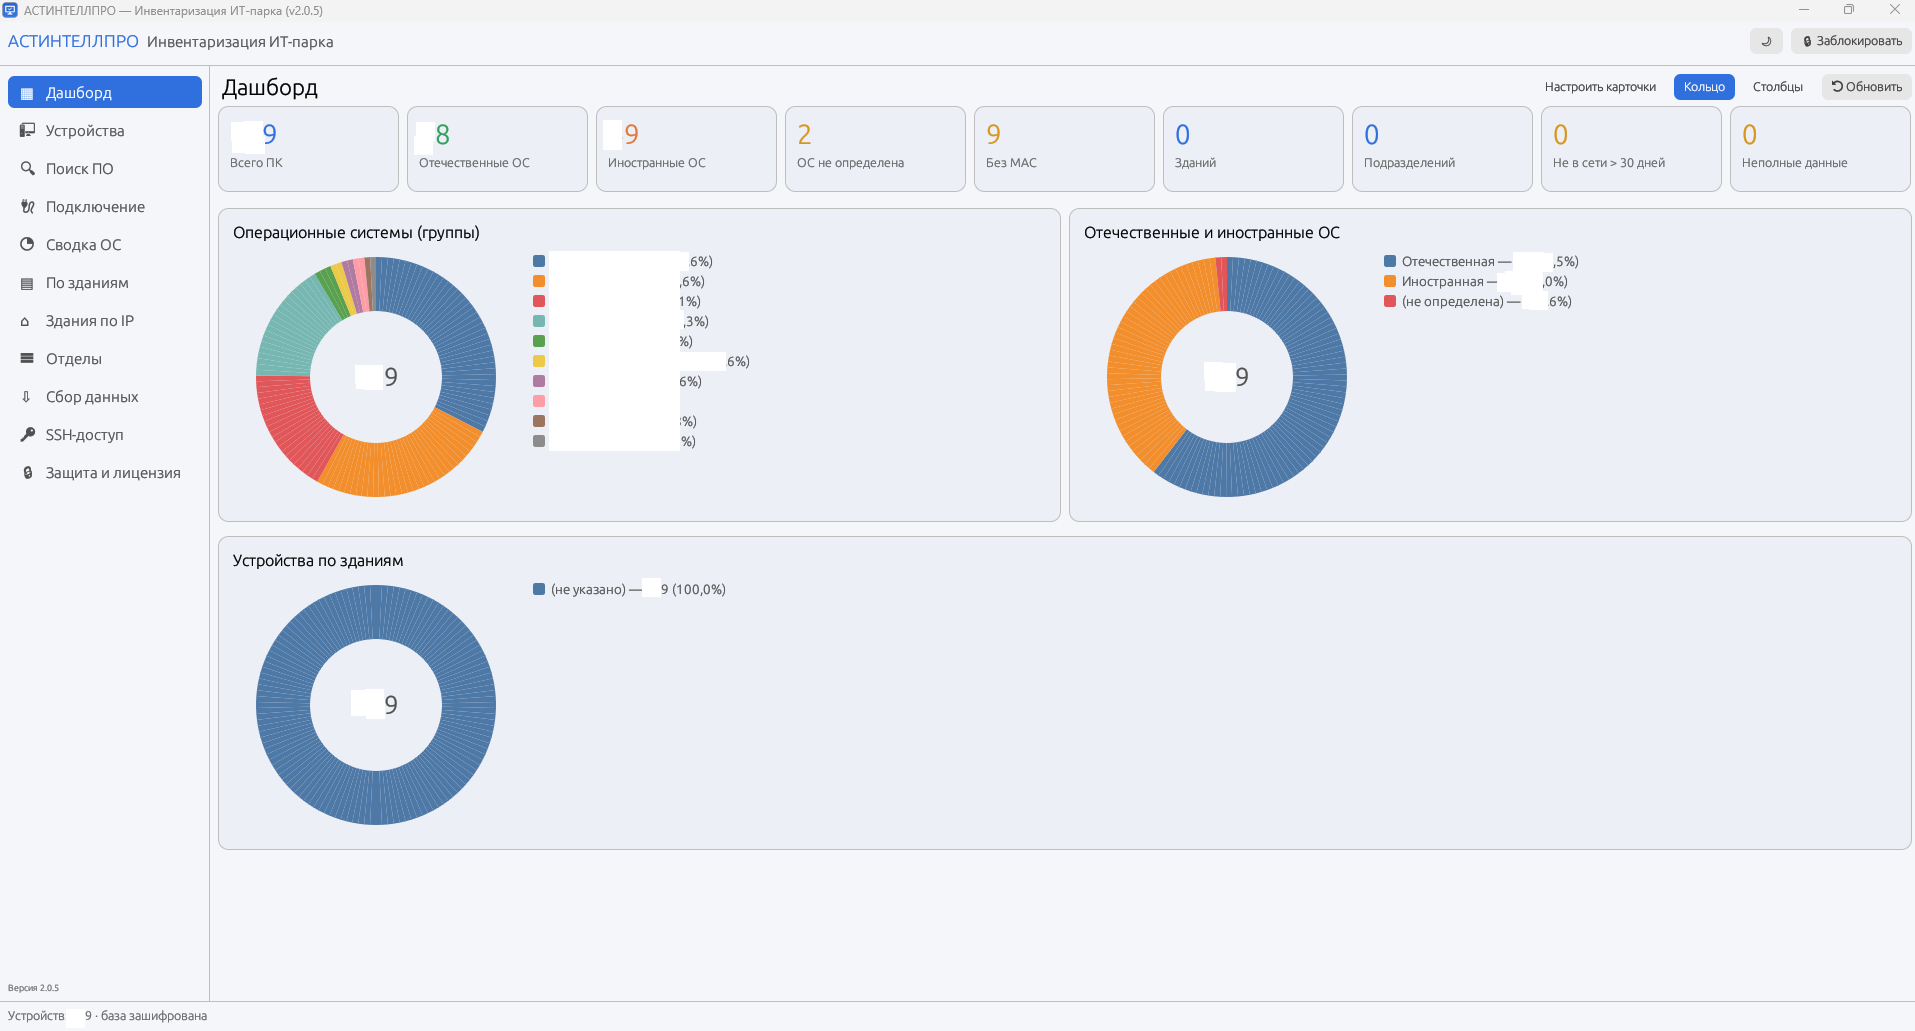
После первого сбора информации система автоматически строит дашборд. Все девять ключевых метрик и три интерактивных отчёта доступны сразу — без ручной обработки таблиц и отчётов в Excel.

Дашборд программы инвентаризации после сбора данных: девять метрик парка и три круговые диаграммы по спецподразделениям, операционным системам и зданиям

Девять метрик парка

Общее число ПК, отечественные и иностранные ОС, неопределённые системы, устройства без MAC, число зданий и подразделений, машины не в сети более 30 дней, записи с неполными данными.

Подразделения

Круговая диаграмма распределения устройств по группам. Клик по сегменту открывает детальный список техники выбранного подразделения.

Отечественные и иностранные ОС

Импортозамещение в реальном времени: синий — отечественные, оранжевый — иностранные, красный — не определено. Видно процентное соотношение.

Устройства по зданиям

География парка: все устройства сгруппированы по зданиям организации. Видно количество техники в каждом корпусе и её состав.

Боковая навигация открывает все разделы:
Устройства Поиск ПО Подключение Сводка ОС ПО зданиям Здания по IP Отделы Сбор данных SSH-доступ Защита и лицензии

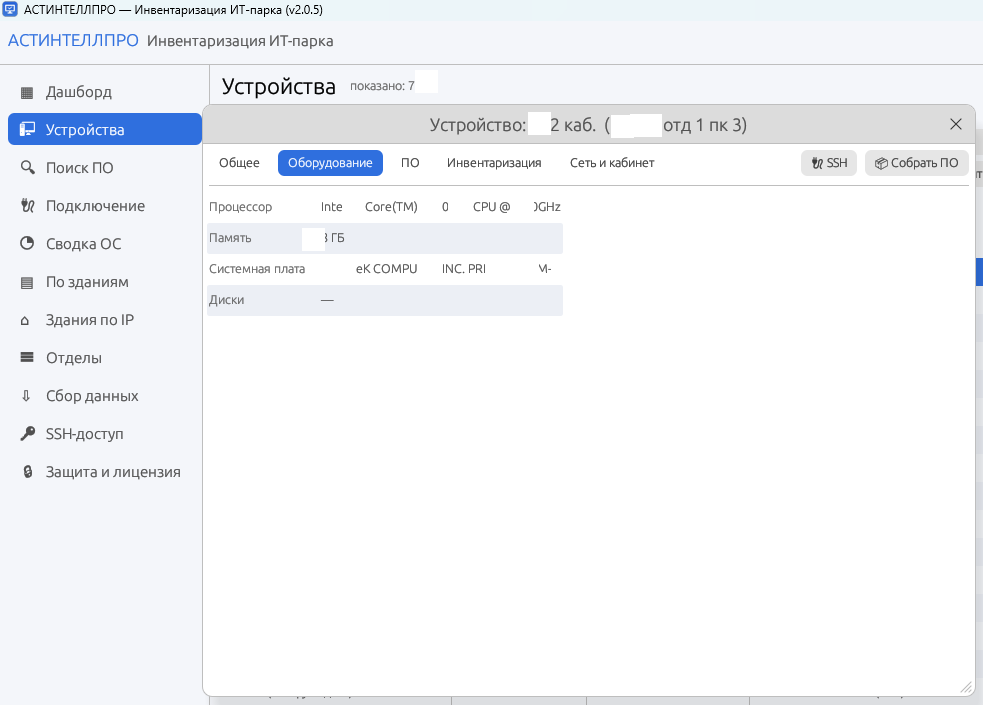
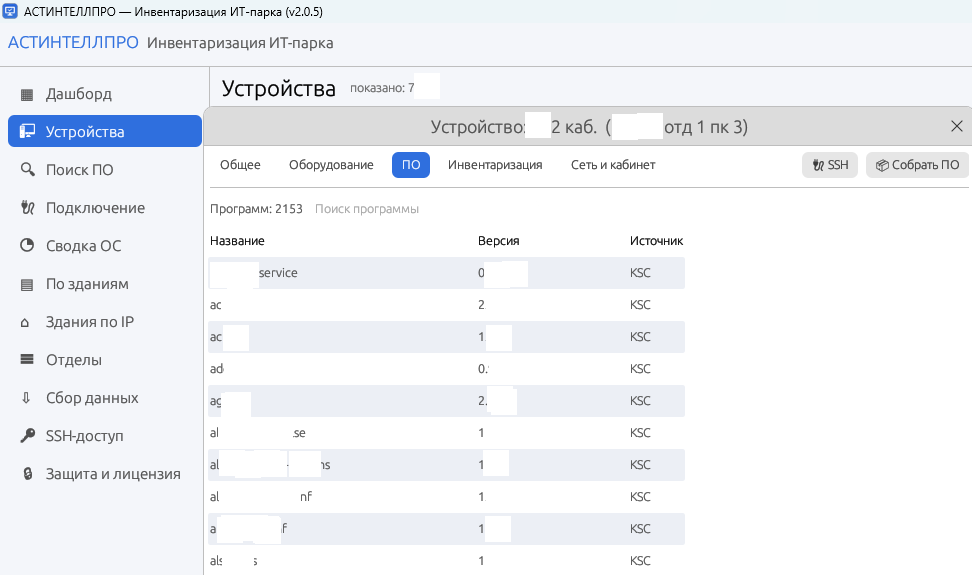
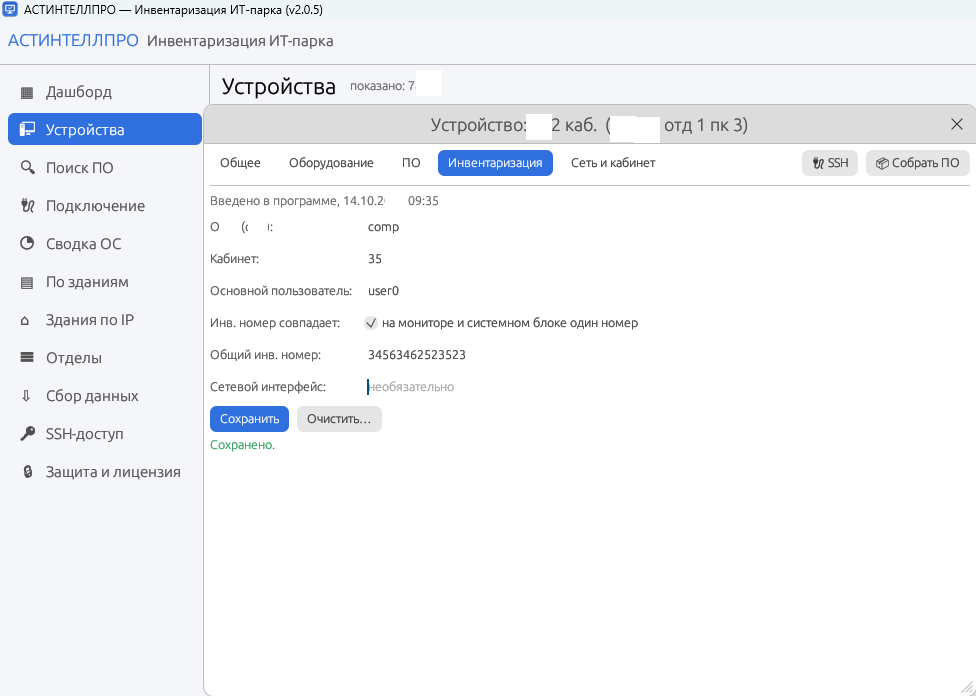
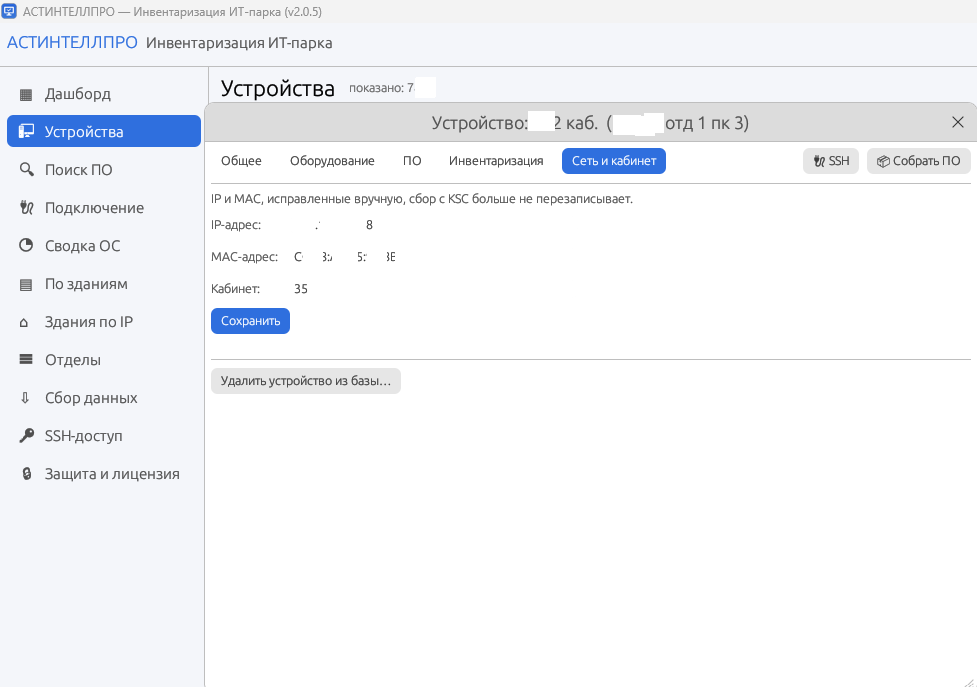
Раздел «Устройства» — полная карточка по каждому ПК

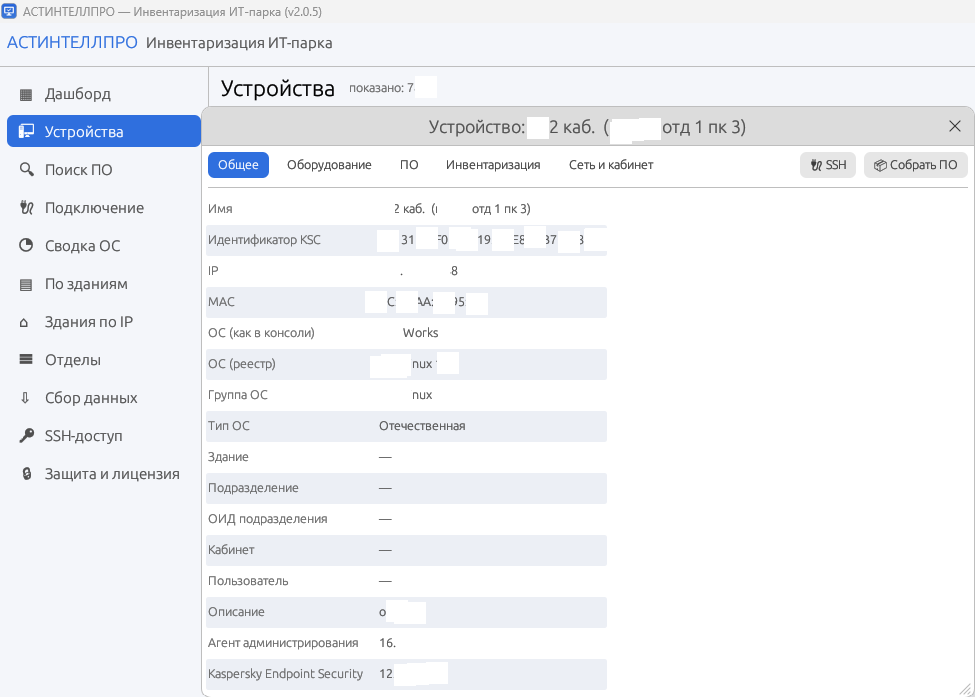
Клик по любому устройству в списке открывает подробную карточку. Внутри — пять вкладок со всей технической, учётной и программной информацией, которую удалось собрать.

Вкладка «Общее» карточки устройства: идентификатор KSC, IP, MAC, информация об операционной системе

Вкладка «Общее» — базовые сведения

Главная информация о рабочей станции: имя, сетевые адреса, операционная система и её принадлежность к отечественной или иностранной группе. Данные собираются автоматически из KSC, поля о здании, отделе и кабинете заполняются вручную.

  • Имя устройства
  • Идентификатор KSC
  • IP-адрес
  • MAC-адрес
  • ОС в консоли
  • ОС в реестре
  • Группа ОС
  • Тип ОС
  • Здание
  • Подразделение
  • ОИД подразделения
  • Кабинет
  • Пользователь
  • Агент администр.
  • Kaspersky Endpoint
  • Описание

Тип ОС определяется автоматически

Отечественные ОС выделены отдельно от иностранных — это сразу видно в карточке. Для спорных случаев в настройках задаётся правило классификации.

Вкладка 1 из 5

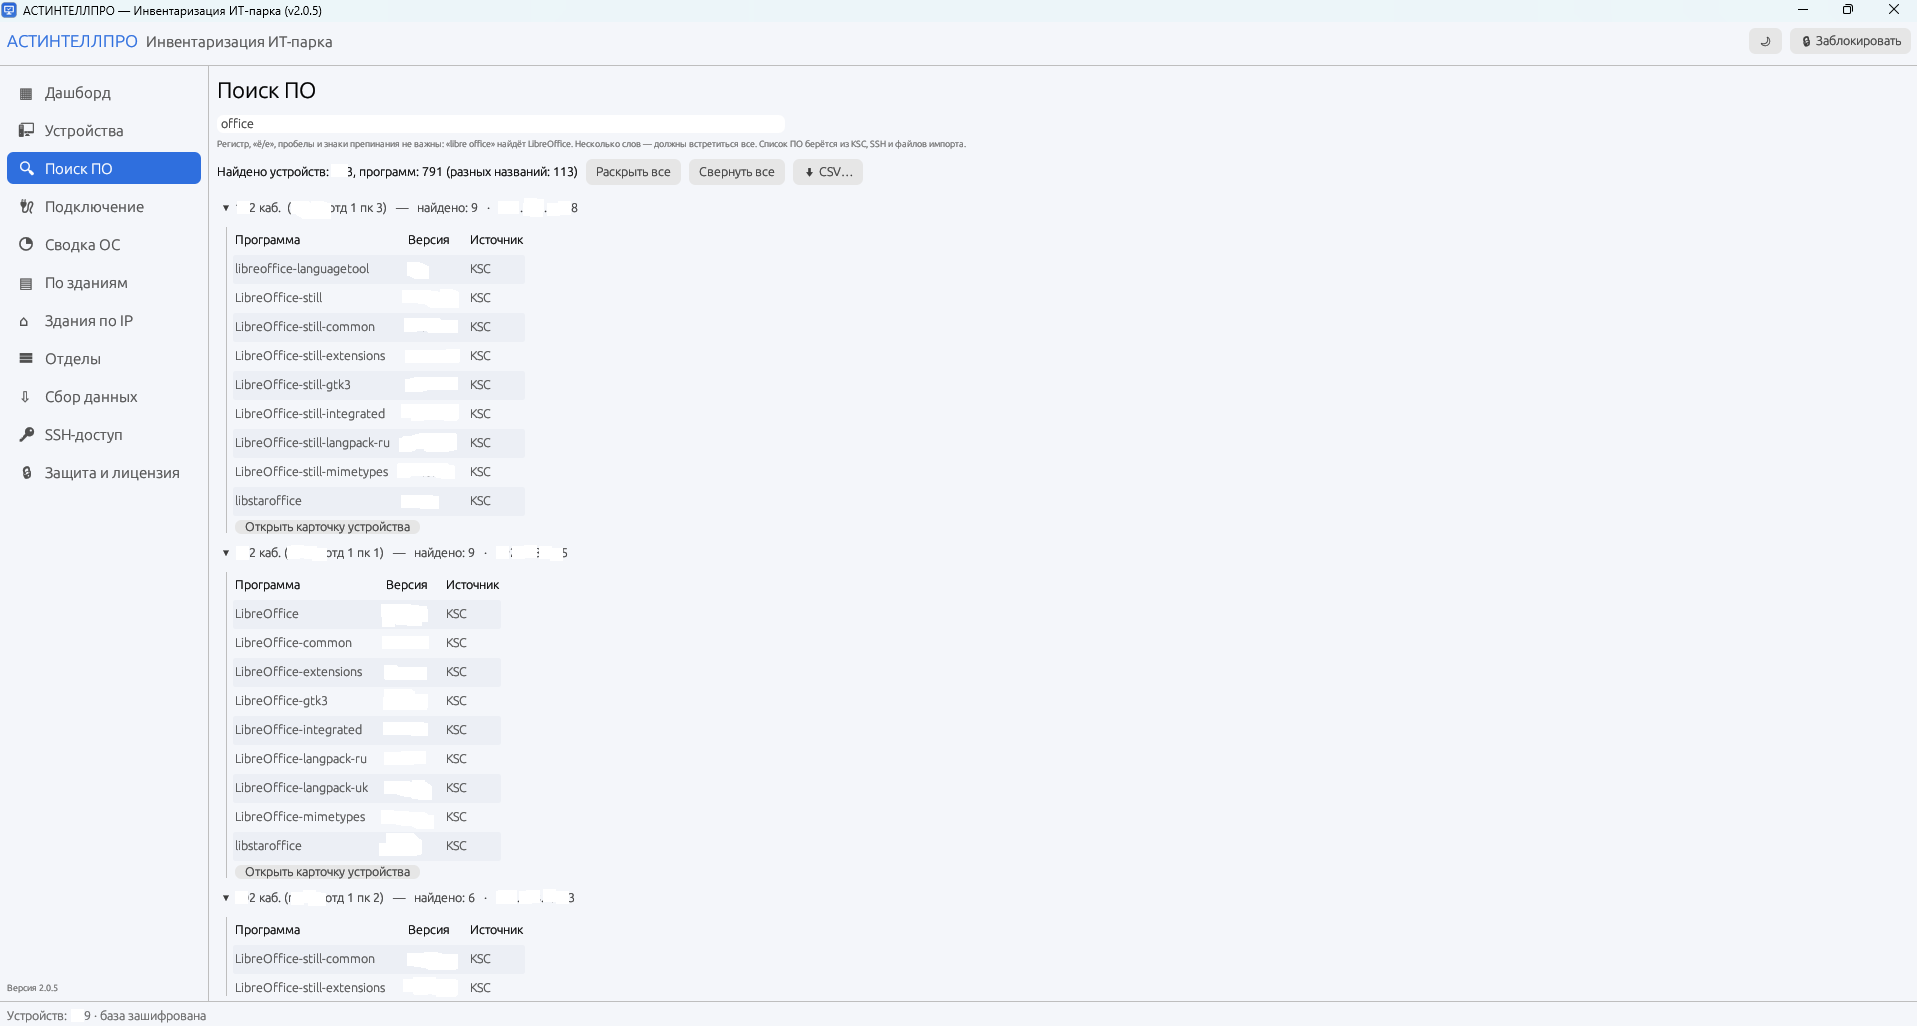
Поиск установленного ПО по всему парку

Один запрос — и видно, на каких рабочих местах установлена конкретная программа, в какой версии и из какого источника. Поиск перебирает все автоматизированные рабочие места организации сразу: локальные установки, KSC-пакеты, файлы импорта.

Раздел «Поиск ПО»: полнотекстовый запрос по названию «office», список найденных программ с группировкой по рабочим местам, версиями и источниками данных

Реестр программ с быстрым поиском

Строка поиска работает в реальном времени. Регистр и пробелы игнорируются, специальные знаки препинания не мешают. Список ПО берётся из KSC, SSH и файлов импорта — всё, что программе удалось собрать, оказывается в общем реестре.

  • Группировка по рабочим местам Найденные программы сгруппированы по кабинетам и компьютерам. Сразу видно, на скольких ПК установлен пакет и в какой версии.
  • Источник данных у каждой записи В колонке «Источник» видно, откуда получена запись — KSC, SSH или импорт.
  • Переход в карточку устройства Кнопка «Открыть карточку устройства» под каждым списком переключает на вкладки «Общее», «Оборудование», «ПО» нужного ПК.

Где это помогает

  • Найти все рабочие места с устаревшими или уязвимыми версиями конкретного приложения
  • Выявить нежелательное ПО, которое сотрудники установили самостоятельно
  • Собрать фактическую базу для реестра разрешённого ПО и политики установки
  • Подтвердить наличие лицензионных версий по всему парку перед проверкой
> 2 153
программ в реестре одной организации
< 2 сек
среднее время отклика поиска
3 источника
KSC, SSH и файлы импорта объединены в одном списке

Раздел «Подключение» — ручной сбор данных с любого ПК

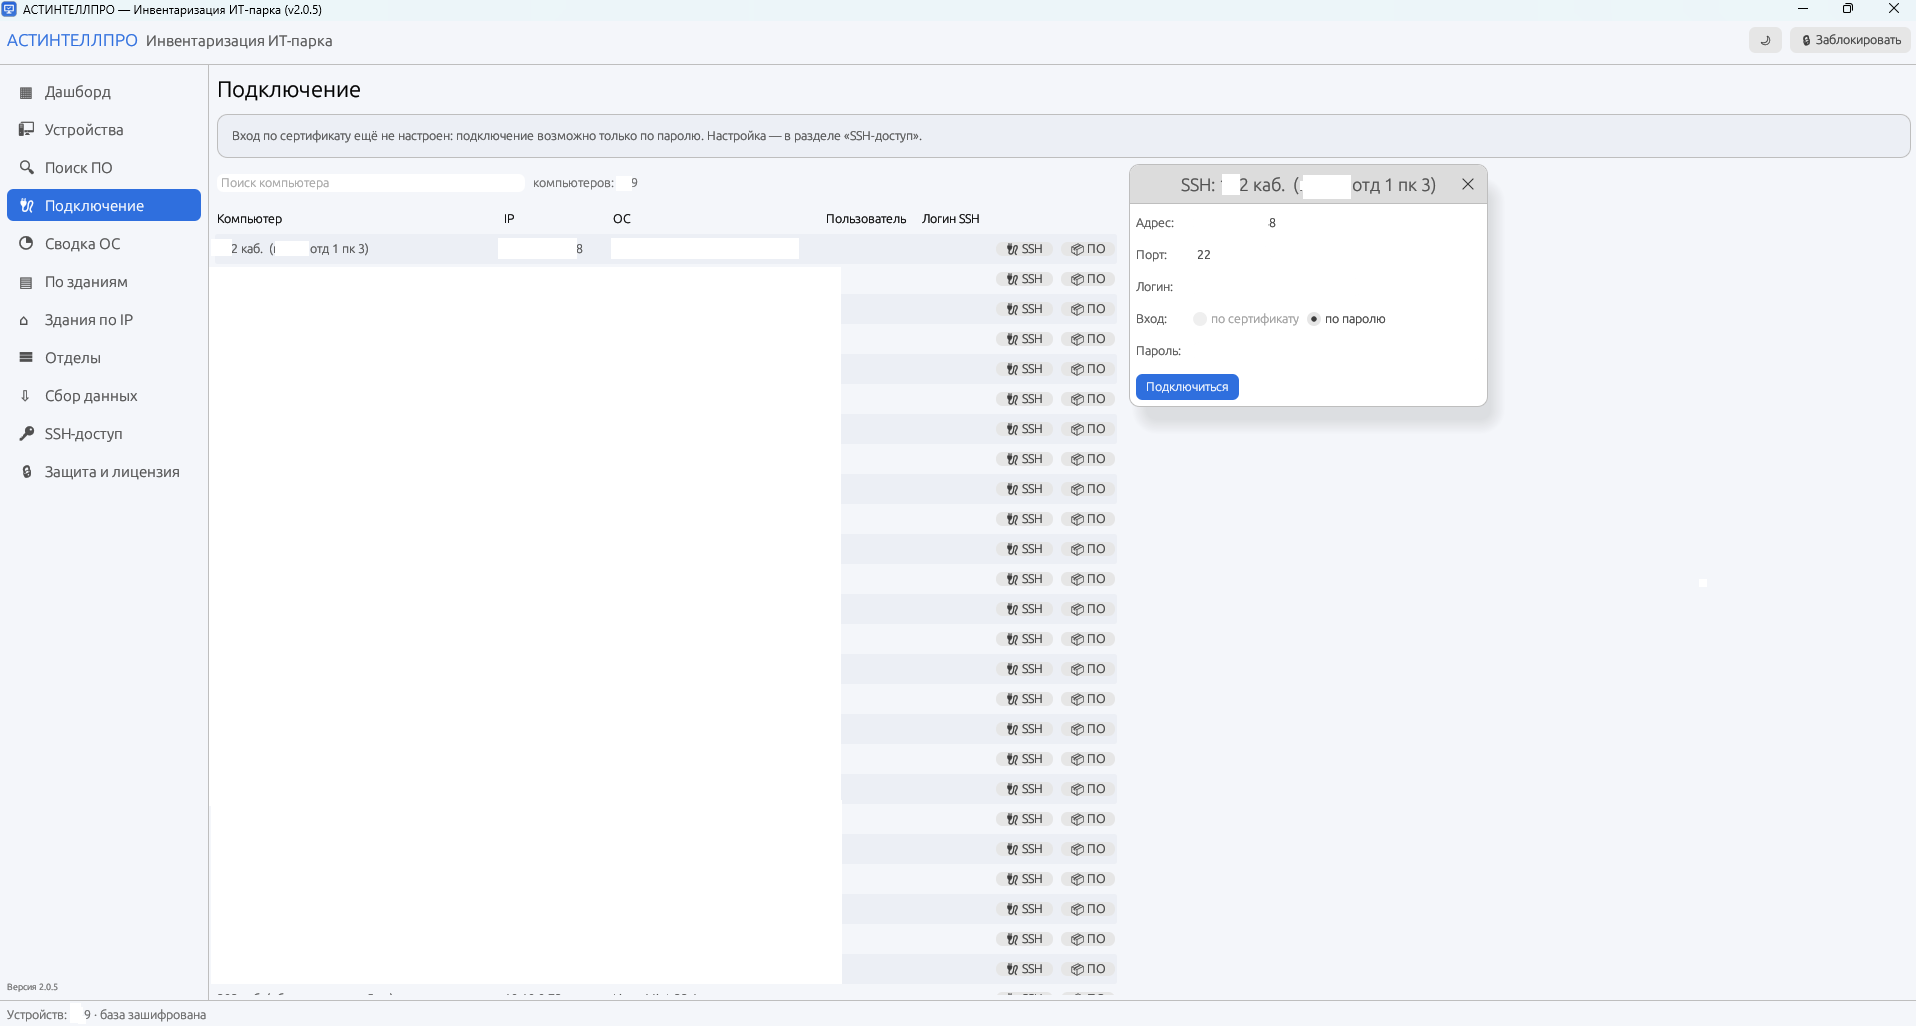
Когда автоматического сбора недостаточно или нужна точечная проверка, откройте SSH-сессию к нужному компьютеру прямо из таблицы. Порт, логин и тип авторизации уже подставлены — остаётся подтвердить подключение и запустить сбор.

Вход по сертификату ещё не настроен: подключение возможно только по паролю. Настройка сертификата — в разделе «SSH-доступ».

SSH-подключение к ПК

Прямая SSH-сессия к выбранному компьютеру. Параметры подставлены из карточки устройства — остаётся выбрать способ входа и подтвердить.

  • Адрес и порт 22 подставляются автоматически
  • Переключатель «по сертификату / по паролю»
  • Поддержка доменных и локальных учётных записей
  • Одна кнопка «Подключиться» — без терминала вручную
Диалог SSH-подключения: адрес, порт 22, логин, переключатель типа авторизации, поле пароля и кнопка «Подключиться»

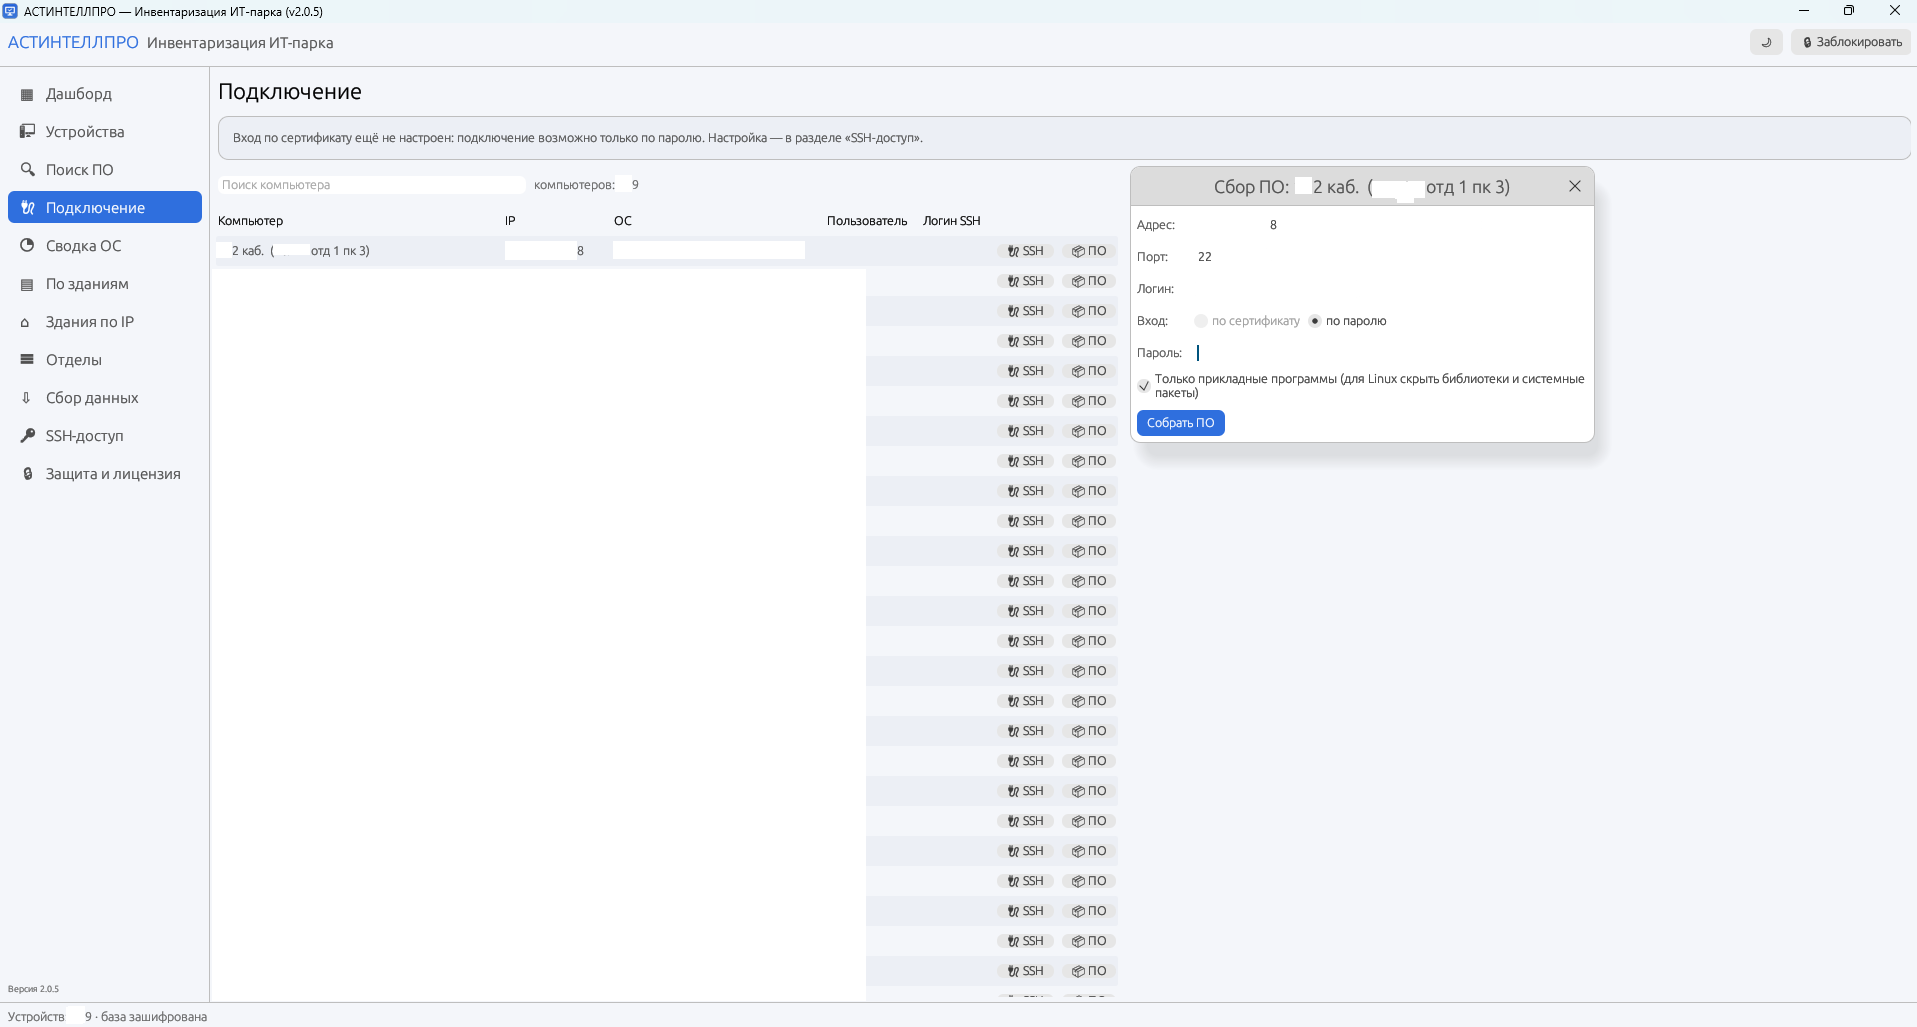
Сбор данных о ПО

Принудительный сбор списка установленных программ с конкретного компьютера через SSH. Используется, когда данные нужно обновить здесь и сейчас, не дожидаясь общей синхронизации.

  • Поле «Пароль» сохраняется в памяти только на сессию
  • Фильтр «Только прикладные программы» для Linux — без библиотек и системных пакетов
  • Результат сразу попадает в реестр установленного ПО
  • Связка с «Поиском ПО» — собранное видно во всём парке
Диалог «Сбор ПО»: адрес, порт 22, логин, авторизация по паролю, галочка «Только прикладные программы», кнопка «Собрать ПО»

Когда это нужно

Новый ПК ещё не в KSC Свежеустановленный компьютер без агента администрирования — данные собираются SSH-сессией и попадают в общий реестр.
Точечное обновление Нужно обновить данные по одному рабочему месту, не дожидаясь общего цикла синхронизации всего парка.
Расхождение данных KSC KSC показывает устаревший или неполный список ПО — SSH-сессия даёт эталонные данные с самого компьютера.
Проверка Linux-машин Для Linux-систем.

Визуализация данных — сводка ОС и распределение по зданиям

Собранные данные представлены в виде диаграмм и интерактивных отчётов. Два ключевых разреза — по операционным системам и по зданиям — помогают мгновенно оценить состав парка, долю отечественного и зарубежного ПО, географию техники и устройства, не попавшие ни в одно правило.

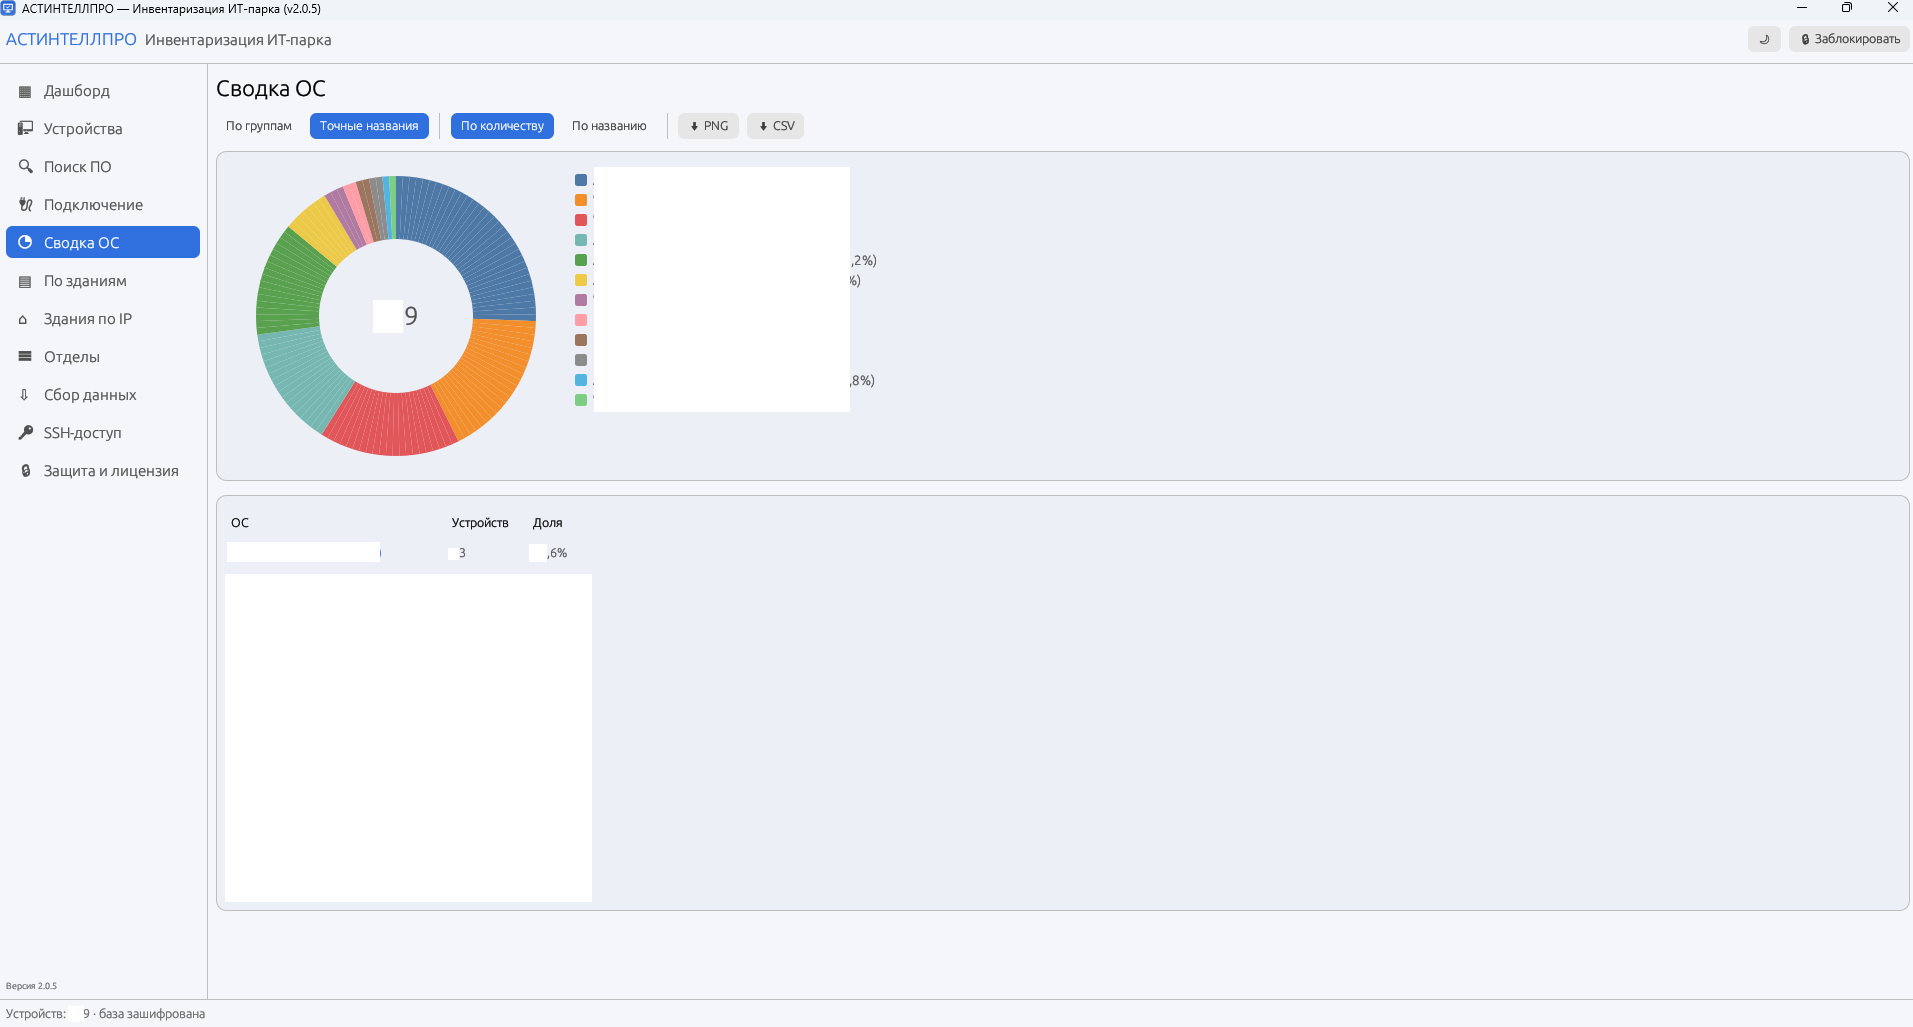
Сводка ОС

Процентное распределение операционных систем по наименованию, с фильтрами по группам, точным названиям, количеству и наименованию. Кольцевая диаграмма с центральным значением «9» (число ОС) и таблица с долями.

  • Кольцевая диаграмма с легендой и процентами по каждой ОС
  • Фильтры «По группам» / «Точные названия» / «По количеству» / «По названию»
  • Экспорт результата в PNG и CSV для отчётов
  • Список ОС, устройств и доли — внизу под диаграммой
Раздел «Сводка ОС»: кольцевая диаграмма распределения операционных систем по наименованию, фильтры «По группам», «Точные названия», «По количеству», «По названию», кнопки экспорта PNG и CSV

По зданиям

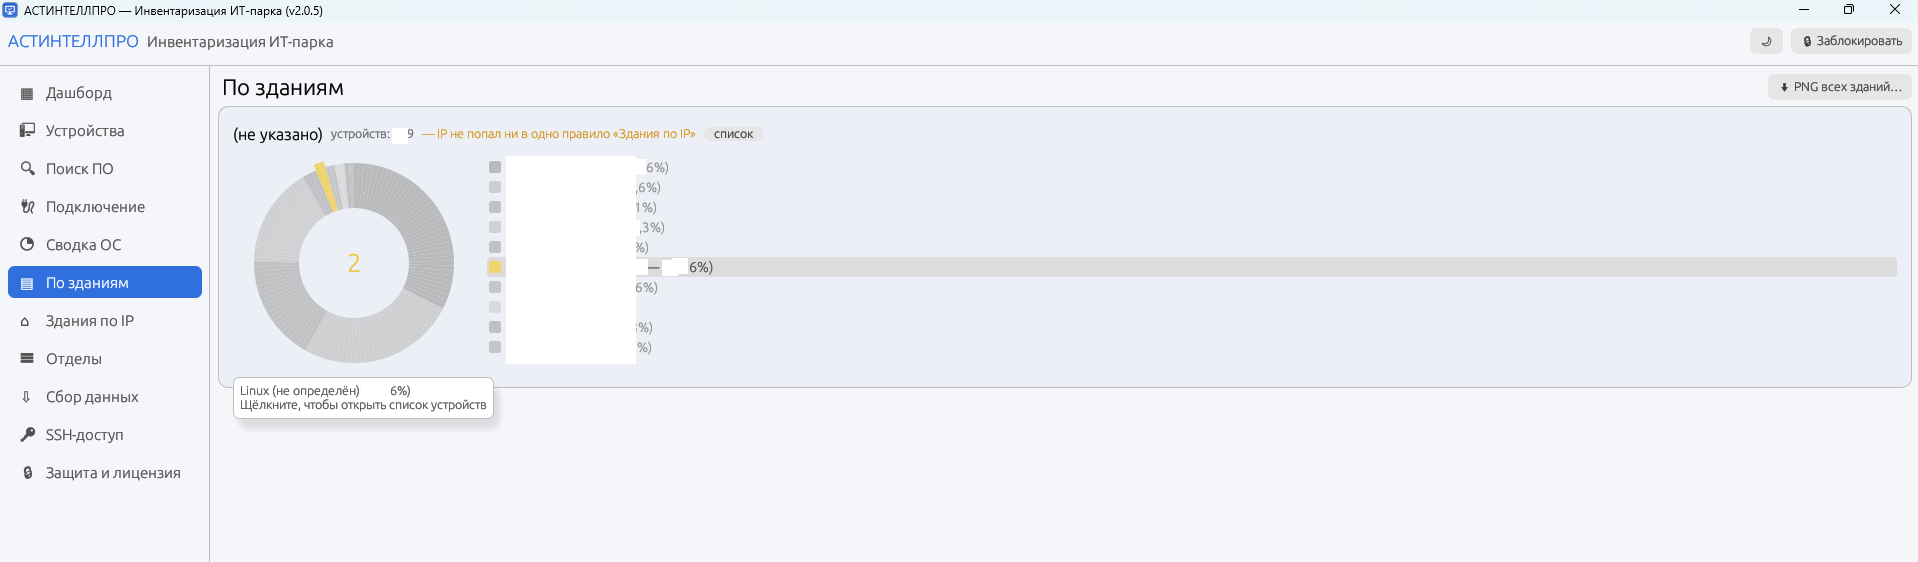
Распределение устройств по зданиям организации с теми же фильтрами. Кольцевая диаграмма с легендой и подсказкой при наведении показывает, какая ОС установлена в конкретном корпусе.

  • Кольцевая диаграмма с центральным значением числа устройств
  • Предупреждение «IP не попал ни в одно правило «Здания по IP»» — видно сразу
  • Кнопка «PNG всех зданий» для экспорта отчёта
  • Клик по сегменту открывает список устройств выбранного здания
Раздел «По зданиям»: кольцевая диаграмма распределения устройств по зданиям с подсветкой сегмента Linux, всплывающая подсказка с названием ОС и процентом, предупреждение о неназначенных IP

Что это даёт

Контроль импортозамещения Доля отечественных ОС видна на одной кольцевой диаграмме — для отчётов и презентаций руководству.
Точная география парка Сразу видно, в каких корпусах и кабинетах сосредоточена техника, и где она требует обслуживания.
Выявление «потерянных» устройств Устройства, чьи IP не попали ни в одно правило «Здания по IP», подсвечиваются как отдельный сегмент — не теряются из виду.
Готовые отчёты Кнопки PNG и CSV рядом с диаграммой экономят время на подготовку материалов для совещаний и проверок.

Структура организации — привязка техники к зданиям и отделам

Разделы «Здания по IP» и «Отделы» загружают оргструктуру из CSV-файла. После загрузки каждое устройство автоматически попадает в нужный корпус и подразделение — без ручной правки и пересборки реестра.

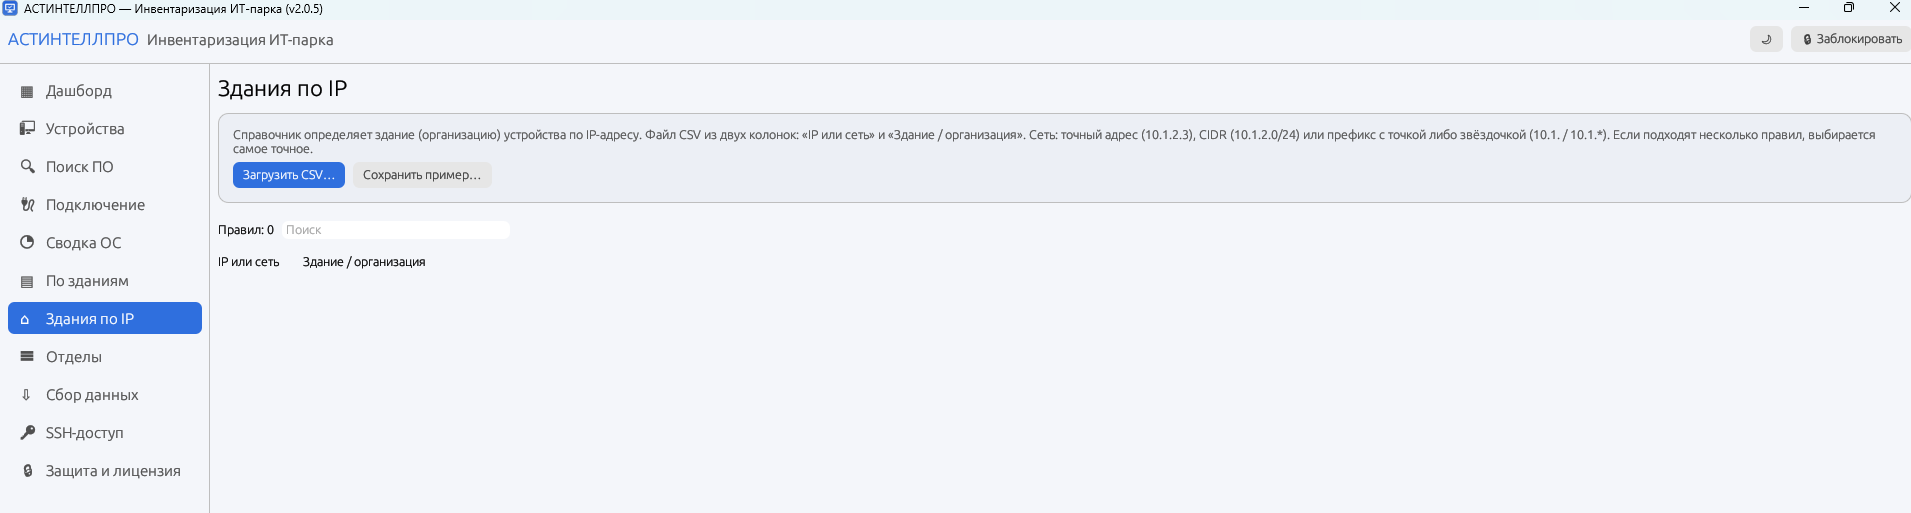
Здания по IP

Справочник сопоставляет здание с IP-адресом устройства. Поддерживаются точные адреса, диапазоны CIDR и префиксы с маской.

  • CSV из двух колонок: «IP или сеть» и «Здание / организация»
  • Точный адрес (10.1.2.3), CIDR (10.1.2.0/24) или префикс 10.1./10.1.*
  • Счётчик «Правил» показывает число загруженных записей
  • Строчный поиск по IP, сети или названию здания
  • Кнопка «Загрузить CSV» и шаблон «Сохранить пример»
Раздел «Здания по IP»: описание формата, кнопки «Загрузить CSV» и «Сохранить пример», счётчик правил и таблица с колонками «IP или сеть» и «Здание / организация»

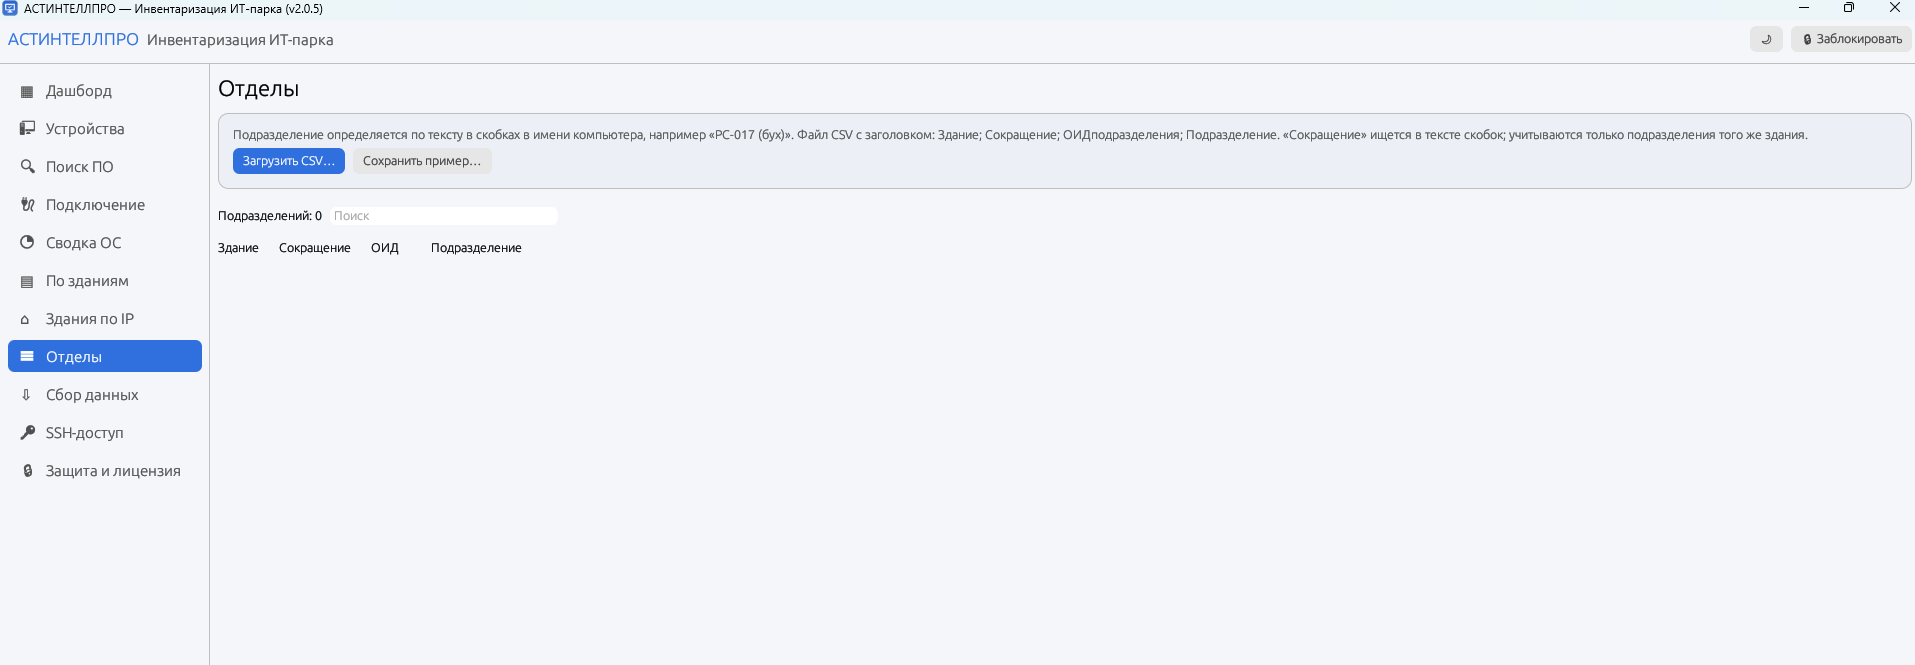
Отделы

Подразделение определяется по тексту в скобках имени компьютера, например «PC-017 (бух)». Сокращение в скобках сопоставляется с записью справочника.

  • CSV с заголовком: Здание; Сокращение; ОИД подразделения; Подразделение
  • «Сокращение» ищется в тексте скобок имени ПК
  • Учитываются только подразделения того же здания, что и устройство
  • Строчный поиск по зданию, сокращению, ОИД или названию отдела
  • Счётчик «Подразделений» обновляется после каждой загрузки
Раздел «Отделы»: описание правила сопоставления, кнопки «Загрузить CSV» и «Сохранить пример», счётчик и таблица с колонками «Здание», «Сокращение», «ОИД», «Подразделение»

Что это даёт

Точное распределение по корпусам Каждое устройство попадает в здание по его IP-адресу — без ручной правки карточек.
Привязка к отделу по имени ПК Сокращение в скобках имени компьютера сразу сопоставляется с подразделением в оргструктуре.
Гибкие правила сети Точные адреса, CIDR-диапазоны и префиксы с маской — для сетей любой топологии.
Готовые шаблоны CSV Кнопка «Сохранить пример» отдаёт шаблон с правильной структурой колонок — не нужно угадывать формат.
Защита данных

Безопасность, защита и лицензирование

Вход на компьютеры по короткоживущим SSH-сертификатам от собственного удостоверяющего центра. Шифрование базы по стандарту SQLCipher 4. Лицензирование с привязкой к оборудованию, резервное копирование и сетевой просмотр. Все ключи и пароли хранятся только в зашифрованной базе программы.

01 · SSH-доступ

Вход на компьютеры без пароля

inventory.local / SSH-доступ
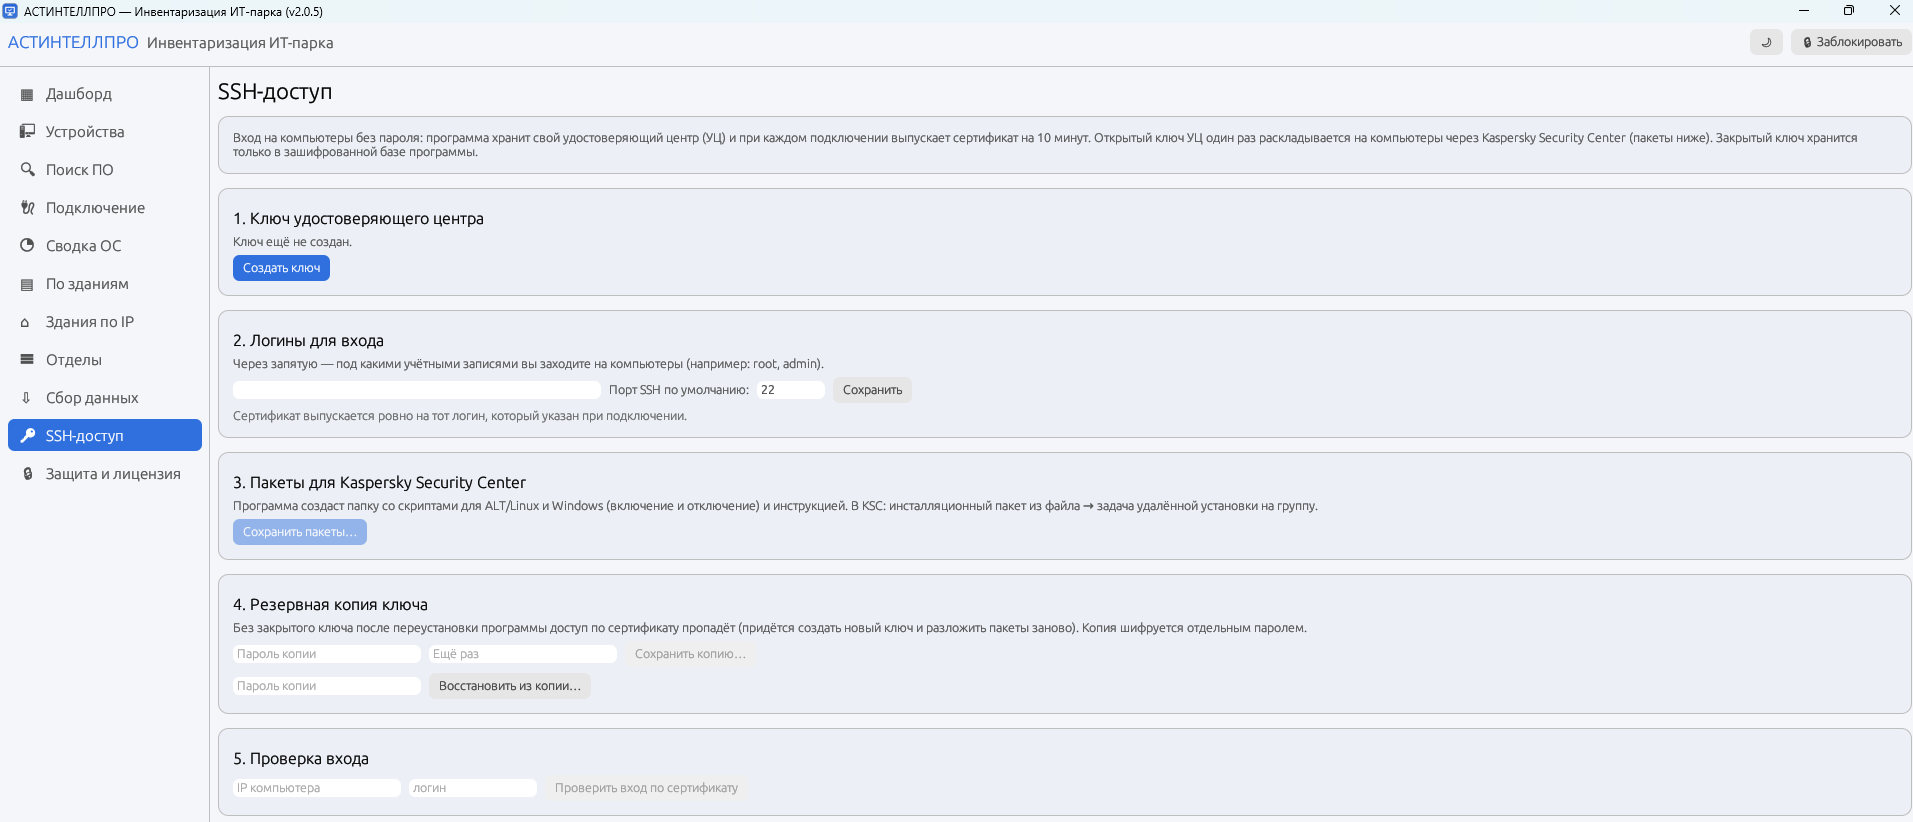
Раздел «SSH-доступ»: ключ удостоверяющего центра, логины для входа, пакеты для KSC, резервная копия ключа, проверка входа

Программа хранит свой удостоверяющий центр и при каждом подключении выпускает SSH-сертификат сроком на 10 минут. Открытый ключ УЦ один раз раскладывается на компьютеры через KSC, закрытый — хранится только в зашифрованной базе.

  • Ключ удостоверяющего центра

    Создаётся одной кнопкой. Открытый ключ УЦ раскладывается на компьютеры через KSC, закрытый — остаётся в зашифрованной базе программы.

  • Логины для входа

    Список учётных записей через запятую (например: root, admin). Порт SSH по умолчанию — 22. Сертификат выпускается ровно на тот логин, который указан при подключении.

  • Пакеты для Kaspersky Security Center

    Программа создаёт папку со скриптами для ALT/Linux и Windows (включение и отключение УЦ) и инструкцией. В KSC: инсталляционный пакет из файла → задача удалённой установки на группу.

  • Резервная копия ключа

    Без закрытого ключа после переустановки программы доступ по сертификату пропадёт. Копия шифруется отдельным паролем и восстанавливается из файла при необходимости.

  • Проверка входа

    Поле «IP компьютера» и «логин» — программа сама проверяет вход по сертификату до реального сбора данных, чтобы подтвердить работоспособность схемы.

02 · Защита и лицензия

Шифрование и управление базой

inventory.local / Защита и лицензия
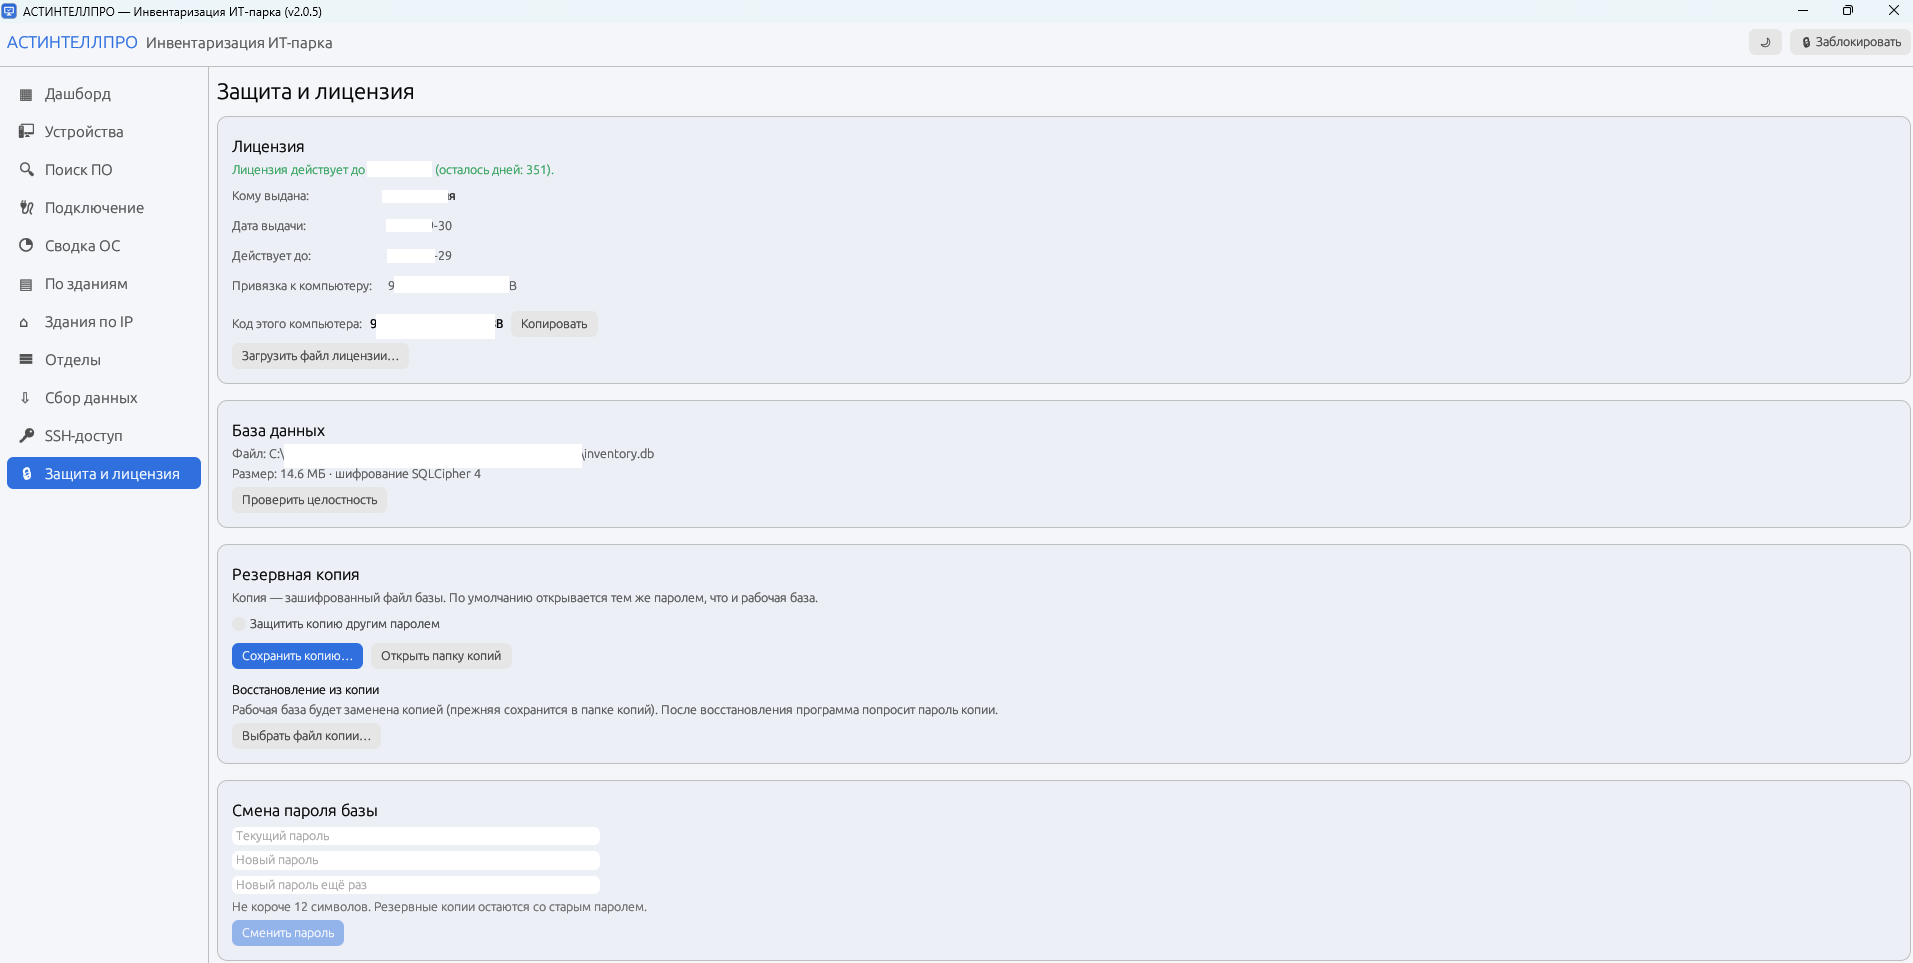
Раздел «Защита и лицензия»: сведения о лицензии с привязкой к компьютеру, база данных с шифрованием SQLCipher 4, резервная копия базы

База данных зашифрована по стандарту SQLCipher 4. Лицензия привязана к конкретному ПК, срок действия виден сразу. Резервные копии, смена пароля, сетевой просмотр и полное удаление — в одном окне.

  • Лицензия с привязкой к ПК

    Срок действия, получатель, дата выдачи и привязка к компьютеру — всё в одном блоке. Код компьютера можно скопировать, файл лицензии — загрузить.

  • База данных SQLCipher 4

    Файл inventory.db шифруется по стандарту SQLCipher 4. Размер и путь к базе видны сразу. Кнопка «Проверить целостность» — для аудита и диагностики.

  • Резервная копия

    Копия — зашифрованный файл базы, открывается тем же паролем. Можно защитить копию другим паролем. Восстановление заменяет рабочую базу (прежняя сохраняется в папке копий).

  • Смена пароля базы

    Текущий, новый и подтверждение — пароль от 12 символов. Резервные копии остаются со старым паролем, пока их не откроют с новым.

  • Доступ по сети (просмотр)

    Коллега в локальной сети откроет КОПИЮ базы только для просмотра: указывает IP этого ПК и пароль базы. Закрытый ключ SSH-доступа в копию не попадает.

  • Удаление базы

    Удаляются все устройства, справочники, настройки и ключ SSH-доступа. Действие необратимо — нужно ввести слово «УДАЛИТЬ» для подтверждения.

Что это даёт

Сертификат живёт 10 минут Короткоживущие SSH-сертификаты делают украденный ключ бесполезным через минуты — не через дни или недели.
Шифрование SQLCipher 4 База и резервные копии зашифрованы — без пароля не откроются даже при утечке файла на диске.
Лицензия привязана к ПК Срок действия и код компьютера видны сразу. Файл лицензии можно переносить между инсталляциями.
Всё в одном окне Резервные копии, сетевой просмотр, смена пароля, удаление базы — без переключения между разделами.

Узнайте больше о системе на примере ваших данных

Оставьте заявку — наш инженер свяжется с вами в течение рабочего дня и предоставит необходимую информацию.

  • Развёртывание за 1 рабочий день
  • Техническая поддержка и помощь с внедрением
  • Лицензия без привязки к числу рабочих мест
  • Закрывающие документы для юридических лиц

Оставить заявку

Ответим в течение рабочего дня

Нажимая кнопку, вы соглашаетесь с обработкой персональных данных. Мы не передаём контакты третьим лицам.

✓ Заявка отправлена. Инженер свяжется с вами в течение рабочего дня.
```